
魅力的な求人を装い、技術者の端末や暗号資産を狙うサイバー攻撃への注意が呼びかけられている。
警察庁と国家サイバー統括室は9月18日、米国、オーストラリア、ドイツの関係機関と合同で、北朝鮮関連のサイバー攻撃グループ「WaterPlum(ウォータープラム)」などに関する注意喚起文書を公表した。WaterPlumによる被害は100超の国・地域に及び、3万台超の端末感染と7,000件超の暗号資産情報窃取が確認されている。
北朝鮮のIT労働者が身元を偽り、海外企業の業務を不正に請け負うために利用していた「ラップトップ・ファーム」が、日本国内で初めて摘発されたことも明らかにした。
今回の発表は、北朝鮮関連組織によるサイバー攻撃や、身元を偽った就労が、日本国内にも影響を及ぼしていることを示している。企業の採用活動や、個人が受ける求人が、攻撃の入り口になるおそれがある。
北朝鮮系WaterPlumとは 偽求人で技術者を狙う手口
WaterPlumは、求人を装って技術者に接触し、悪意のあるプログラムを実行させる手口で知られている。
関連する攻撃活動は「Contagious Interview(伝染する面接)」とも呼ばれる。攻撃者は、優良企業やスタートアップ企業の採用担当者になりすまし、LinkedIn、WhatsApp、Discordなどを通じて開発者に連絡する。
その上で、技術面接や採用試験を装い、プログラムの実行やファイルのダウンロードを求める。端末がマルウェアに感染すると、暗号資産ウォレットの情報や個人情報が盗まれるおそれがある。
攻撃者は、架空の従業員のプロフィール写真を用意したり、実在企業を装う法人を設立したりして、偽装を重ねる。WaterPlumは、セキュリティ企業などからFamous ChollimaやVoid Dokkaebiなどの名称でも追跡されているとされる北朝鮮関連の脅威アクターである。
盗み取った個人情報を使い、偽の身分を作って海外企業に就職する手口も確認されている。
3万台超が感染 暗号資産情報7,000件超を窃取
警察庁の公表資料によると、WaterPlumに関連する活動・被害の規模は次のとおりである。
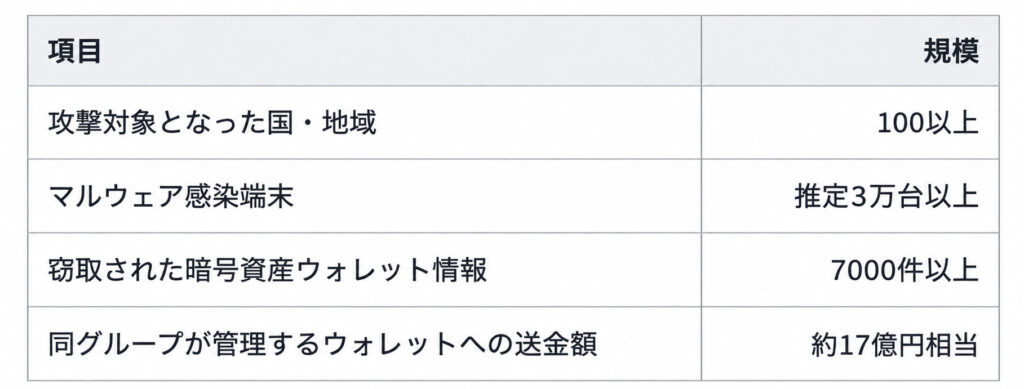
7000件を超える暗号資産ウォレット情報が盗まれたとされている。特定の企業だけでなく、多くの個人を広く標的にする攻撃が行われていることがうかがえる。
標的が分散しているため、被害を受けた人が、北朝鮮関連組織によるサイバー攻撃の対象になったことに気付きにくい場合もある。
国内初摘発のラップトップ・ファームとは
「ラップトップ・ファーム」は、北朝鮮のIT労働者が北朝鮮以外の人物になりすまし、海外企業の業務を不正に請け負うために利用する拠点である。
偽装された身元で採用された人物の住所宛てに、企業が業務用PCを送る。こうしたPCを拠点に集め、北朝鮮側から遠隔操作することで、日本や米国などで勤務しているように見せかける。
この手法は、米国ではすでに問題となっていた。米司法省は2025年6月、16州にまたがる29か所のラップトップ・ファームを捜索し、北朝鮮のIT労働者を米国企業100社以上に不正就労させるために利用されていたと発表した。
警察庁は、国内の拠点を介するなどして、北朝鮮のIT労働者が暗号資産を含む数億円相当の資金を海外に送金していたことを確認したとしている。
偽装就労が企業ネットワークにもたらすリスク
北朝鮮のIT労働者は、身元を偽って働くことで給与名目の外貨を得る一方、勤務先の企業ネットワークにアクセスする権限を持つことになる。
海外では、解雇された後、窃取したデータを使って暗号資産で身代金を要求する事例も報告されている。採用や業務委託が、情報窃取や不正アクセスにつながるおそれがある。
不正資金はどこへ向かうのか 北朝鮮の外貨獲得活動
警察庁と米連邦捜査局(FBI)は、WaterPlumと一部の北朝鮮IT労働者が「朝鮮労働党中央委員会軍需工業部313総局」の指揮下で活動していると特定した。
軍需工業部は、北朝鮮の兵器やミサイルの生産を統括するとされる組織である。暗号資産の窃取や、身元を偽った就労による資金獲得が、核・ミサイル開発に使われている可能性がある。
米国、日本、韓国は2025年1月の共同声明で、北朝鮮によるサイバー攻撃で得られた資金が、大量破壊兵器や弾道ミサイル計画の不法な資金源になっていると指摘した。
日本国内でも2024年、北朝鮮関連のサイバー攻撃グループ「TraderTraitor」が、暗号資産交換業者DMM Bitcoinから約482億円相当の暗号資産を盗んだと特定された。
日米豪独が合同警告 国際連携で追うサイバー脅威
今回の発表は、日本だけでなく、米国、オーストラリア、ドイツの関係機関との合同で行われた。サイバー攻撃に関わる組織が国境を越えて活動する中、各国の情報共有や捜査協力が重要になっている。
2026年8月には、日本を含む11か国が北朝鮮のIT労働者に関する共同注意喚起に署名した。今回の合同発表は、こうした国際的な連携の一環である。
高市早苗首相は今回の発表を受け、サイバー安全保障の分野で国際連携を強化する考えを示した。
企業と技術者が確認すべき偽求人の危険信号
政府は、企業の採用担当者や、海外の仕事を受ける技術者に対し、不審な求人や業務依頼に注意するよう呼びかけている。
特に注意が必要なのは、技術面接や採用試験を名目として、プログラムやファイル、URLを送ってくるケースである。内容を確認しないまま実行したり、ダウンロードしたりしないことが重要である。
企業や個人は、次のような点を確認する必要がある。
・不審な連絡を受けた場合は、相手の氏名、所属、所在地を確認する。
・連絡先の電話番号、メールアドレス、勤務歴などを複数の方法で確認する。
・リモートワークへの過度なこだわりや、暗号資産での支払い、海外送金の要求がある場合は、慎重に対応する。
・接続元情報を確認する場合は、社内規程や法令、個人情報保護に配慮する。
・面接や採用試験を理由に送られてきたファイルやURLは、安易に開かない。
求人の条件が良すぎる場合や、相手の身元がはっきりしない場合は、すぐに応じず、企業の公式サイトや公式の連絡先を通じて確認することが重要である。
手口の詳細は、警察庁が公開した注意喚起文書で確認できる。




 ご友人は無料で閲覧できます
 Line
 Telegram



ご利用上の不明点は ヘルプセンター にお問い合わせください。