
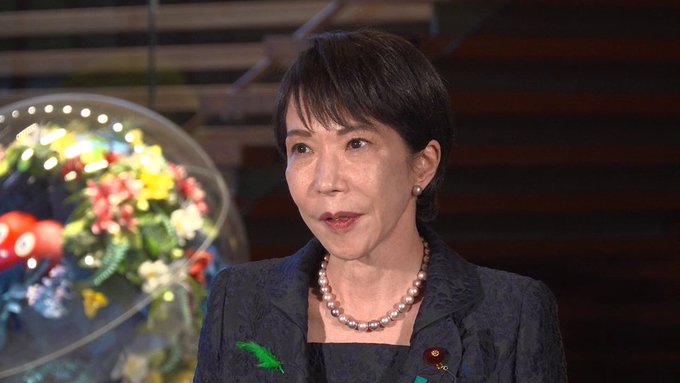
高市早苗首相は10月21日、世界のウェブサイトの約70%で利用されているプログラミング言語「PHP」に重大な脆弱性が2件見つかったことを受け、ウェブサイトを運営する事業者や管理者に緊急の注意喚起を行った。
今回の脆弱性を悪用されると、攻撃者にサーバーを遠隔操作され、機密情報の窃取やネットワークへの侵入につながる恐れがある。米連邦捜査局(FBI)も警告を発しており、欧州では政府機関や公共サービスのウェブサイトを予防的に停止する動きが広がっている。
高市首相は21日、自身のX(旧ツイッター)で「今夜に対応して頂きたい大至急のお願い」と題した投稿を行い、PHPのセキュリティチームが2件の重大な脆弱性について注意喚起していることを伝えた。
高市首相は、日本時間21日午後11時に公開される修正パッチを速やかに適用できるよう、事前の準備を呼びかけた。また、パッチを直ちに適用することが難しい場合は、被害の危険性を減らすため、ウェブサイトなどを一時的に停止することも有効な対策として示した。
さらに、国家サイバー統括室の公式Xアカウントなどでも関連情報が発信されているとして、最新の情報を確認するよう促した。
FBIも緊急警告 遠隔操作によるサーバー侵害の恐れ
FBIのサイバー部門も21日、今回のPHPの脆弱性について警告を発表し、企業や組織に緊急対応を求めた。
問題となっているのは「CVE-2026-109618」と「CVE-2026-109619」の2件である。いずれもPHPの中核部分に関係する脆弱性で、悪意ある攻撃者が外部から不正なプログラムを実行する「リモートコード実行(RCE)」を可能にする恐れがある。
こうした攻撃が成功した場合、サーバーの制御を奪われるだけでなく、機密データの流出や組織内部のネットワークへの侵入につながる危険性がある。
FBIは、影響を受けるPHPを直ちに更新することを推奨している。更新がすぐに実施できない場合は、安全性を確保するための対策が完了するまで、対象システムをオフラインにするよう強く求めた。
特に、インターネット上に公開されているシステムや、PHPが組み込まれたソフトウェア製品については、優先的に対応する必要があるとしている。
また、攻撃の兆候を早期に発見するため、PHPのプログラムが予期せずコマンドシェルを起動したり、外部からファイルをダウンロードしたりするなど、不審な動作を監視するよう呼びかけた。
すでに侵害された可能性がある場合には、対象システムを隔離するとともに、ウェブサーバーやPHPのログを保存し、FBIの各地域事務所やインターネット犯罪苦情センター(IC3)に報告することを推奨している。
世界のウェブサイト約7割で利用 著名サービスにも採用
PHPは、世界中のウェブサイトの約70%で利用されているプログラミング言語である。
ウェブサイトの構築や管理に広く使われるWordPressをはじめ、Drupal、Joomla、Magentoなどのシステムに採用されているほか、Wikipedia、Etsy、Tumblr、Facebook、Flickrなどの著名なウェブサービスでも利用されている。
そのため、PHP本体に重大な脆弱性が発見された場合、影響は特定の企業やサービスにとどまらず、世界中のウェブサイトや情報システムに及ぶ可能性がある。
今回の問題では、修正パッチが配布される前に脆弱性に関する情報が外部に漏れていたことも、危険性を高める要因となった。
セキュリティ企業のHuntressやwatchTowrによると、脆弱性の詳細が、修正パッチの公開に向けた調整が完了する前にオンライン上へ流出し、すでに攻撃も確認されていたという。
米クラウドサービス大手Cloudflareの最高技術責任者(CTO)であるデーン・クネヒト氏も、早期の攻撃発生を確認したことを明らかにし、対策の更新を進めていると説明した。
通常、重大な脆弱性が発見された場合は、開発者や関係機関が修正プログラムの準備と情報公開の時期を調整する。しかし、今回は修正パッチの公開前に情報が流出しており、攻撃者が対策の整っていないシステムを狙う危険性が生じている。
英国のサイバー当局も分析 認証なしで攻撃可能な恐れ
英国国家サイバーセキュリティセンター(NCSC)も、今回のPHPの脆弱性について技術的な分析を行った。
NCSCによると、脆弱性によってPHP内部でメモリ破損が発生し、特定の条件下では、利用者認証を経ずに外部から不正なプログラムを実行される恐れがあるという。
認証なしのリモートコード実行が可能になれば、攻撃者は正規の利用者としてログインすることなく、対象システムに不正な処理を実行させる可能性がある。
こうした危険性を踏まえ、世界各国の政府機関や公共サービスでも、修正パッチの適用やシステムの安全性を確認するための対応が進められている。
欧州各国で予防的なサイト停止 政府・公共サービスにも影響
欧州では、脆弱性を悪用した攻撃を防ぐため、政府機関や公共サービスのウェブサイトを一時的に停止する動きが広がった。
オランダでは、ロッテルダム港のウェブサイトや政府情報ポータル「Overheid.nl」、主要5政党のウェブサイト、病院のサイトなどが予防的にオフラインとなった。
デンマークとフィンランドでも、全国規模の学校通信プラットフォームや政府の公共ネットワークサービスなどが停止された。
フランスでは、内務省が地方行政機関のウェブサイトを一時停止する措置を取った。
各国の対応は、攻撃を受けてから対処するのではなく、修正パッチの適用や安全性の確認が完了するまで、外部からのアクセスを遮断することで被害を防ぐことを目的としている。
サイト管理者に求められる対応 更新困難なら一時停止も
今回の脆弱性への対応で最も重要なのは、ウェブサイトやサーバーで使用しているPHPの状況を把握し、修正パッチを速やかに適用することである。
まず、企業や組織は、自らが管理するサーバーやウェブシステムのうち、PHPを使用しているものを洗い出す必要がある。特に、インターネットに公開されているサーバーや、PHPが組み込まれた製品については、優先的な確認が求められる。
その上で、修正パッチを適用し、脆弱性を解消することが基本的な対策となる。
何らかの事情で直ちに更新できない場合には、ウェブサイトや関連システムを一時的に停止し、外部からの攻撃を受ける危険性を低減させることも検討する必要がある。
同時に、PHPのプロセスやウェブサーバーのログを監視し、不審なコマンドの実行やファイルのダウンロードなど、通常とは異なる動作が発生していないか確認することも重要である。
今回の問題は、修正パッチの公開前に脆弱性情報が流出し、すでに攻撃が確認されている点で、特に緊急性が高い。
高市首相やFBIが速やかな対応を呼びかける中、ウェブサイトの管理者には、PHPの利用状況の確認、修正パッチの適用、必要に応じたシステムの一時停止、不審な活動の監視といった対策が求められている。





 ご友人は無料で閲覧できます
 Line
 Telegram
ご利用上の不明点は ヘルプセンター にお問い合わせください。