

米軍が太平洋地域のサイバー防衛体制の統合を急いでいる。中国共産党(中共)による軍のネットワークや重要インフラへのサイバー侵入を深刻な脅威と捉え、有事に備えて監視・脅威対処能力や統合作戦能力を高める狙いがある。
太平洋サイバー防衛部隊とは ハワイに専門要員を配備
米国防情報システム局(DISA)は10月28日、ハワイで開催された「テックネット・インドパシフィック2026」で、「太平洋サイバー防衛部隊(CDFP)」の構想を紹介した。
米軍通信電子協会(AFCEA)の29日付の記事によると、DISA太平洋地域局(DISA-P)は、日米共同統合指揮所演習「キーン・エッジ」で、この構想に基づく試行を行っていた。DISAと国防総省サイバー防衛司令部(DCDC)が持つサイバー防衛能力の統合を目指す。
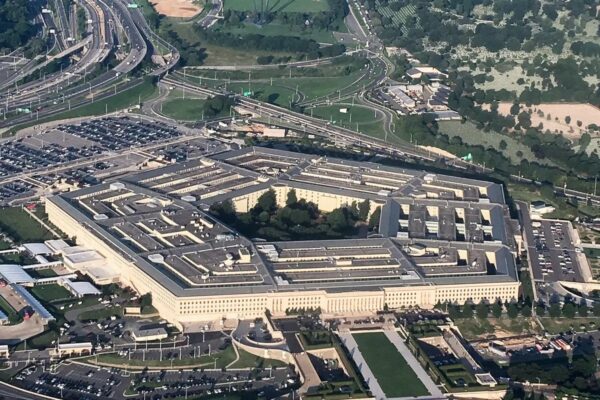
国防総省はサイバー作戦要員の一部をメリーランド州フォート・ミードからハワイに移し、米太平洋軍(USPACOM)の担当区域でネットワークの防護・監視能力とサイバー事案への対処能力を強化する。
太平洋軍で指揮・統制・通信・コンピューター・サイバー分野を担当するマイケル・スミス氏は、会議でこの配置について説明した。DCDCの要員はすでにDISA-Pに配属されており、深刻化するサイバー侵入への対処に当たっている。
米太平洋軍の変遷
米太平洋軍は1947年1月1日、トルーマン政権が「統合軍計画」に基づいて設置した統合戦闘軍である。その後、再編を重ね、ハワイに司令部を置き、アジア太平洋全域を管轄してきた。
2010年以降、中共軍が遠方に部隊を展開する能力を高めるなか、太平洋軍は冷戦終結以来、最大規模の変革を遂げた。
2018年5月30日、マティス国防長官(当時)は真珠湾で行われた司令官交代式で、同軍を「米インド太平洋軍」に改称すると発表した。インド洋と太平洋の結び付きが強まっていることを踏まえ、「国家防衛戦略」の実行には、戦略を考える上で視野を広げる必要があると説明した。
その上で、同地域を収奪的な経済活動や武力による威圧に左右されない、自由で公正、互恵的かつ開かれた地域にする方針を示した。また、同地域には「多くの帯、多くの路(many belts and many roads)」があると述べ、中共の「一帯一路」を直接けん制した。
2024年7月29日、米国家防衛戦略委員会(CNDS)は評価報告書を公表し、中共による20年間の軍事投資によって、西太平洋における米軍の優位性が大きく失われたと指摘した。中共、ロシア、イラン、北朝鮮の連携により、紛争が複数の戦域に拡大し、世界戦争に発展する恐れがあるとも警告した。
報告書が引用した経済モデルによると、中共が台湾に武力侵攻した場合、世界経済の損失は最大10兆ドル(約1579兆1千億円)に達する。大国間の全面衝突では、米本土や作戦地域の重要インフラが大規模なサイバー攻撃を受け、米軍が兵力を集結させる前に作戦能力がまひする事態も想定している。
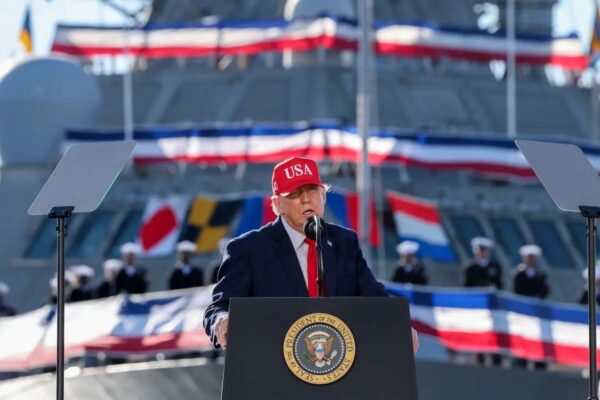
2025年4月9日、パパロ・インド太平洋軍司令官は、中共の軍備増強が地域の安全保障上の深刻な脅威となっていると述べた。同軍は過去1年間に、同盟国・パートナー国との大規模演習20回を含む、計120回の合同演習を実施したという。パパロ氏は「抑止は引き続き、われわれの最も重要な責務である」と強調した。
2026年に入り、米軍は陸・海・空・宇宙・サイバーの各領域を横断する連携を加速させた。
6月16日、国防総省は米インド太平洋軍(USINDOPACOM)の名称を米太平洋軍に戻すと発表した。担当区域と基本任務は変わらないが、軍事的な競争が激化する西太平洋を改めて重視する姿勢の表れとも考えられる。
6月18日には、米陸軍がワシントン州ルイス・マコード統合基地で、第7歩兵師団と第1マルチドメイン任務部隊の指揮・作戦機能を統合した「第7歩兵師団・太平洋マルチドメイン司令部(MDC–P)」を発足させた。遠距離の目標を探知し、精密に攻撃する能力に加え、サイバー・宇宙・電子戦の能力も備える。これらを組み合わせることで、太平洋地域での領域横断作戦や前方展開、統合作戦を支援する能力を高める。
ただし、領域横断作戦には、各領域を一体的に指揮・統制する仕組みが欠かせない。その仕組みを支えるのが、同軍の指揮・統制・通信・コンピューター・情報(C4I)基盤である。この「デジタルの神経系統」が開戦初期に攻撃されれば、太平洋地域の防衛体制全体が機能不全に陥りかねない。
中共のサイバー侵入 ボルト・タイフーンが示す脅威
中共は以前から、インド太平洋地域における米軍の作戦ネットワークや兵站インフラを「非対称攻撃」の主要標的とし、米軍の通常戦力の優位を崩そうとしてきた。その代表例が、国家の支援を受けるサイバー攻撃集団「ボルト・タイフーン」である。
2023年5月24日、マイクロソフトの脅威インテリジェンス部門と、米サイバーセキュリティー・インフラセキュリティー庁(CISA)、国家安全保障局(NSA)、連邦捜査局(FBI)、さらに情報共有の枠組み「ファイブ・アイズ」に参加する各国のサイバーセキュリティー機関が警戒情報を公表した。中共軍と密接な関係を持つ同集団は、少なくとも2021年から、グアムと米本土の軍事ネットワーク、通信事業者、衛星通信関連機関、港湾、公共インフラへの侵入をひそかに続けていた。マイクロソフトは、有事にアメリカとアジアを結ぶ重要な通信を妨害するため、足場を築くことを目的としている可能性を指摘した。
2025年初め、FBIは、中共による攻撃的なサイバー活動の規模が、他の主要国を合わせた規模を上回ると警告した。中共側のハッカーの数は、FBIのサイバー捜査官と情報分析官を合わせた人数の少なくとも50倍に上るという。アメリカは、防衛体制の整備と人員確保の両面で厳しい対応を迫られている。
AIエージェントを活用 米陸軍のサイバー防衛
米陸軍サイバー軍(ARCYBER)のユーバンク司令官は、2026年10月12日の米陸軍協会(AUSA)年次総会で、サイバー作戦におけるAIエージェントの活用を拡大していると明らかにした。同軍の「レキシントン任務部隊」は、ネットワーク分析を支援するAIエージェントの構築に着手している。人間の監督の下、国防総省情報ネットワーク(DoDIN)のうち陸軍が担当する部分に段階的に導入し、ネットワークの運用、安全性の維持、脅威への対処に活用する。こうしたツールはDCDCなどとも共有しているという。
ボルト・タイフーンがアメリカの重要インフラに足場を築いたことは、中共のサイバー活動が、情報収集・監視にとどまらず、有事の攻撃準備にも及んでいることを示している。
特に太平洋地域の重要インフラへのサイバー侵入は、米中衝突時にインフラの機能まひや通信遮断を引き起こし、米軍の西太平洋への展開を妨げかねない。CDFPの創設には、こうした危機感が大きく影響したと考えられる。
スミス氏はハワイへの要員配置について、「彼らが来てくれたのは本当にありがたい。それまでは、ここには私一人しかいなかった」と語った。同氏によると、今回の配置は、太平洋軍の担当区域でサイバー防衛体制を拡充するための措置であり、「より強固な防衛能力を築き、それに必要なツールと資源を全てそろえる」ことを目的としている。新たに配置された要員は専門訓練を受けており、情報システムの保護やサイバー事案への対処に精通している。
DISAとDCDCが連携 ネットワーク防衛体制を統合
DISA局長とDCDC司令官を兼務するポール・T・スタントン氏は、2026年9月10日のビリントン・サイバーセキュリティー・サミットで、DCDCの中核的な任務について、DoDINの保護・運用・防衛に向けて全軍の足並みをそろえることだと説明した。
同氏は、国防総省が30年間にわたりネットワークやデータシステムの保守を先送りしてきたことが、AI時代を迎えた今、「潜在的なリスク」を生んでいると警告した。その上で、先送りは「もう終わりにしなければならない」と訴えた。さらに、競争相手が高度なAIエージェントを使って攻撃を仕掛ける危険性を踏まえ、防衛要員は基礎技術を確実に身に付けるべきだと指摘した。指揮官が自信を持って作戦命令を出せるよう、厳格な資格認定制度を整備することも求めた。
その7週間後、DCDCはフォート・ミードの要員や機材をハワイのDISA-Pに直接配備し、CDFPを編成した。権限が強化されたDCDCの指揮の下、スタントン氏が重視する実戦的なサイバー防衛能力を、米中競争の最前線に配置したことになる。
太平洋軍の担当区域は、中共軍との大規模な衝突が起こり得る地域である。ハワイとグアムは、西太平洋で活動する米軍を支える拠点となっている。中共によるグアムの重要インフラへのサイバー侵入は、有事に米軍の対応能力をまひさせる狙いがあるとみられる。しかし、米軍による太平洋地域へのサイバー防衛要員や機材の重点配備は、まだ始まったばかりである。




 ご友人は無料で閲覧できます
 Line
 Telegram







ご利用上の不明点は ヘルプセンター にお問い合わせください。